Prüfungen vorbereiten
Personal- und Gehaltsdaten oder strukturierte Exporte für einen definierten Prüfzweck aufbereiten.
Document Sanitizer
Sensible Inhalte erkennen, pseudonymisieren und gezielt bereinigen – bevor Dokumente Ihr Haus verlassen.
LOKAL INSTALLIERBAR MIT DOCKER · KEINE GPU ERFORDERLICH
Ein Produkt der INTRANET Software & Consulting GmbH ↗
Der Sanitizer ist für den Betrieb auf Ihrem eigenen Server ausgelegt – als Docker-basierter Dienst, ohne GPU und ohne externes generatives LLM für die Bereinigung.
Installation im Pilot abstimmen →Systemvoraussetzungen, Zugriffe und Betriebsumfang werden vor der Installation abgestimmt.
Mit KärntenGPT wird die Bubble-Plattform beim Land Kärnten in der eigenen Infrastruktur eingesetzt. Diese Erfahrung mit KI in der öffentlichen Verwaltung prägt auch die Entwicklung des Privacy Gateway.
Document Sanitizer: Pilot-/Testanwendung im Umfeld des Landes Kärnten. Die KärntenGPT-Referenz bezieht sich auf die Bubble-Plattform und bedeutet keine allgemeine Produktionsfreigabe des Sanitizers.
Dokumente enthalten oft mehr, als ihr Empfänger benötigt. Der Bubble Document Sanitizer hilft, den Personenbezug gezielt zu reduzieren und den fachlichen Inhalt für den jeweiligen Zweck zu erhalten.
Personal- und Gehaltsdaten oder strukturierte Exporte für einen definierten Prüfzweck aufbereiten.
Unterlagen für externe Partner vorbereiten und sensible Angaben nach vereinbarten Regeln reduzieren.
Notwendige Fachwerte erhalten, während Identitäten durch konsistente Platzhalter ersetzt werden.
Mitarbeiter: Anna Beispiel
Personalnummer: 4711
Abteilung: Finanzen
Mitarbeiter: PERSON_001
Personalnummer: EMPLOYEE_001
Abteilung: Finanzen
Pseudonymisierung ist nicht automatisch Anonymisierung. Auch Kombinationen aus Rolle, Alter, Standort oder Fachwerten können eine Wiedererkennung ermöglichen. Das Schutzprofil muss zum Empfänger und Verwendungszweck passen.
Ein geführter Ablauf macht Regeln und Veränderungen sichtbar. Sie prüfen die Ergebnisse, bevor bereinigte Inhalte weitergegeben werden.
Eine fachliche Analyse benötigt andere Details als die Weitergabe an Dritte. Regeln werden je Datenkategorie und Einsatzszenario festgelegt.
Identitäten ersetzen und notwendige Fachwerte gezielt erhalten.
Zusätzlich indirekte Identifikatoren und unnötige Details berücksichtigen.
Schwerpunkt der dokumentierten Tests: feldbezogene Transformation und Prüfung der XML-Struktur.
In der Upload-Oberfläche vorgesehen. Eignung, Strukturtreue und Ausgabe werden mit Ihren Beispieldateien im Pilot geprüft.
Als Eingaben angeboten. Die dokumentierten PDF-Tests zeigen noch Erkennungslücken; ein layoutgleicher PDF-/Word-Export ist nicht pauschal zugesagt.
OCR- und bildbezogene Verarbeitung gehören zum Ausbaukonzept. Verfügbarkeit und Qualität werden gesondert abgestimmt.
Aktueller Stand: Evaluierungs-/Pilotversion. Freigabestatus und Prüfbericht unterstützen die Kontrolle; sie garantieren keine vollständige Erkennung. Vor produktiver Weitergabe sensibler Dokumente sind repräsentative Tests und eine fachliche Freigabe erforderlich.
Der Sanitizer bereitet Dokumente auf. Die geplante nächste Ausbaustufe erweitert den Schutz auf die Kommunikation mit externen Sprachmodellen.
Bereinigte Dokumente und ein Bericht machen Verarbeitung und Ergebnisse nachvollziehbar.
Geplant: reversible Maskierung für Prompts und Kontext. Berechtigte Originalwerte werden erst lokal wieder eingesetzt; weitere Ziele sind Chat-, RAG- und Agenten-Anbindungen.
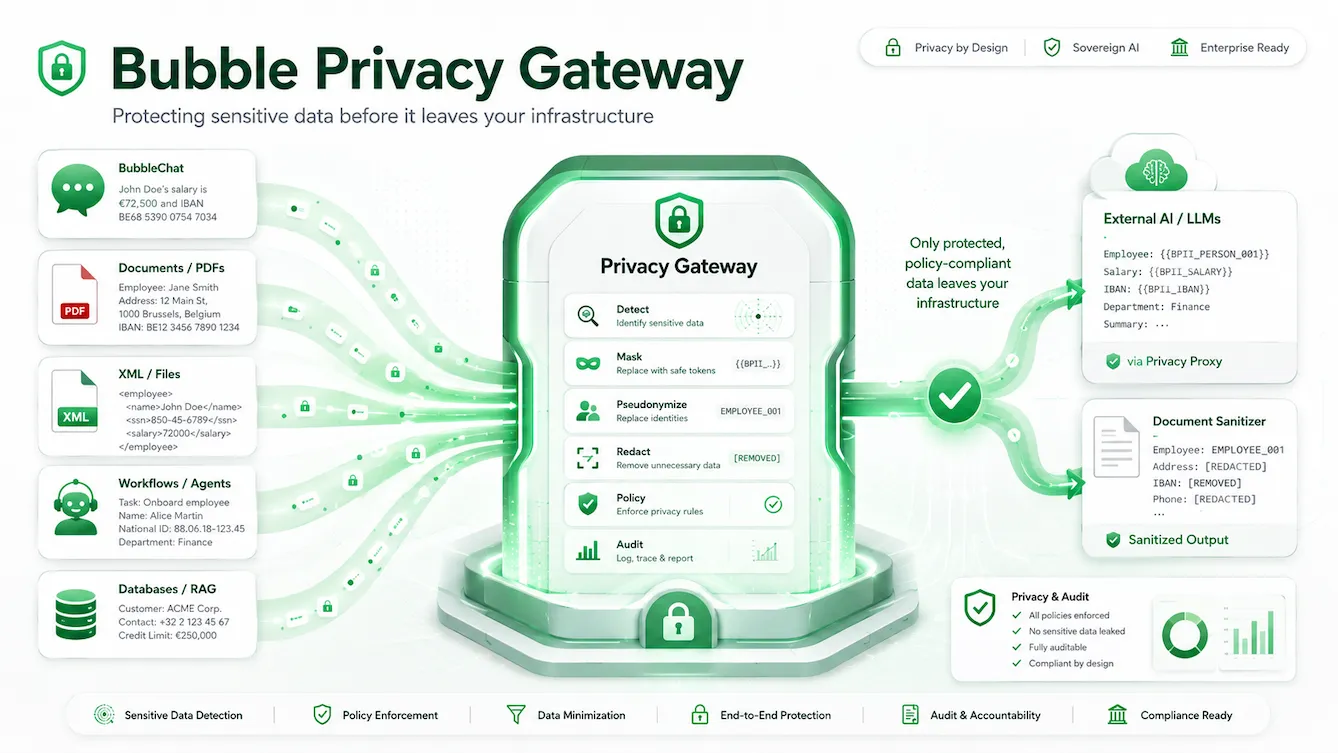
Die Darstellung zeigt das Gesamtzielbild. Der LLM-Proxy und weiterführende Integrationen sind Roadmap; die Grafik ist kein Nachweis ihrer vollständigen Verfügbarkeit.
Der Sanitizer ist für die lokale Bereitstellung als Docker-Dienst ausgelegt. Der technische Kern ist CPU-basiert konzipiert und benötigt für die Bereinigung kein externes generatives LLM. Installation, Zugriffe, Löschfristen, Protokollierung und Zuordnungsdaten werden für Ihren Betrieb festgelegt.
Gemeinsam prüfen wir an einem abgegrenzten Anwendungsfall, wie Schutz und Nutzbarkeit zusammenpassen.
Sie erhalten ein individuelles Angebot auf Basis von Dokumenttypen, Schutzprofilen und Betriebsumfang.
Pseudonymisierung ersetzt identifizierende Angaben durch Platzhalter. Eine Zuordnung kann unter bestimmten Voraussetzungen weiter möglich sein. Anonymisierung setzt voraus, dass eine Person unter Berücksichtigung der verfügbaren Mittel nicht mehr identifiziert werden kann. Dafür müssen auch indirekte Identifikatoren und der Nutzungskontext betrachtet werden.
Für die Bereinigung ist kein externes generatives LLM erforderlich. Der Sanitizer ist für die Verarbeitung in kontrollierter Infrastruktur ausgelegt. Konkrete Betriebsbedingungen und Datenflüsse werden im Pilot festgelegt. Der LLM-Proxy ist eine weitere geplante Ausbaustufe.
Der aktuelle Stand ist eine Evaluierungs-/Pilotversion. Insbesondere die dokumentierten PDF-Tests zeigen noch Erkennungslücken. Eine Produktionsfreigabe für sensible Dokumente setzt passende Profile, repräsentative Tests, geklärte Betriebsbedingungen und eine fachliche Freigabe für den vereinbarten Umfang voraus.
Wir grenzen zuerst Dokumenttyp, Zweck und Prüfziele gemeinsam ein. Umfang, Aufwand und Konditionen werden auf dieser Basis individuell vereinbart. Preis auf Anfrage: Nutzen Sie die Pilotanfrage oder schreiben Sie direkt an wagger@intranet-consulting.at.
Verantwortlich ist die INTRANET Software & Consulting GmbH, Lannerweg 54, A-9201 Krumpendorf. Kontakt: wagger@intranet-consulting.at.
Wir speichern Name, E-Mail-Adresse, Organisation, Dokumenttyp, Verwendungszweck, optionale Nachricht, Anfrageart und Eingangszeit, um Ihre Anfrage zu bearbeiten, ein Angebot vorzubereiten und den Testzugang bereitzustellen. Eine automatische E-Mail wird durch das Formular nicht versendet. Die E-Mail-Adresse wird auf ihr Format geprüft, nicht durch eine Bestätigungsmail verifiziert.
Die Website läuft auf ChatGPT Sites; Anfragen werden in der zugehörigen Cloudflare-D1-Datenbank gespeichert. Berechtigte Personen bei INTRANET erhalten Zugriff. Neue Anfragen werden außerdem im internen CEO-Report zusammengefasst; relevante Vertriebsinformationen können in das interne CEO-Journal übernommen werden. Die lokale Docker-Verarbeitung des Sanitizers ist davon getrennt.
Der Testzugang nutzt nach erfolgreicher Speicherung ein technisch erforderliches, nicht durch JavaScript lesbares Cookie für maximal 24 Stunden. Es werden auf dieser Produktseite keine Analyse- oder Marketing-Tracker eingesetzt. Die externe Testumgebung wird erst durch einen gesonderten Klick geöffnet.
Wir verwenden Ihre Angaben für die angefragte Kontaktaufnahme, nicht für einen Newsletter. Zur Auskunft, Berichtigung oder Löschung Ihrer Anfrage kontaktieren Sie uns unter der oben genannten Adresse. Wir prüfen die weitere Erforderlichkeit im Rahmen der Bearbeitung und entfernen nicht mehr benötigte Angaben, soweit keine Aufbewahrungspflicht entgegensteht.